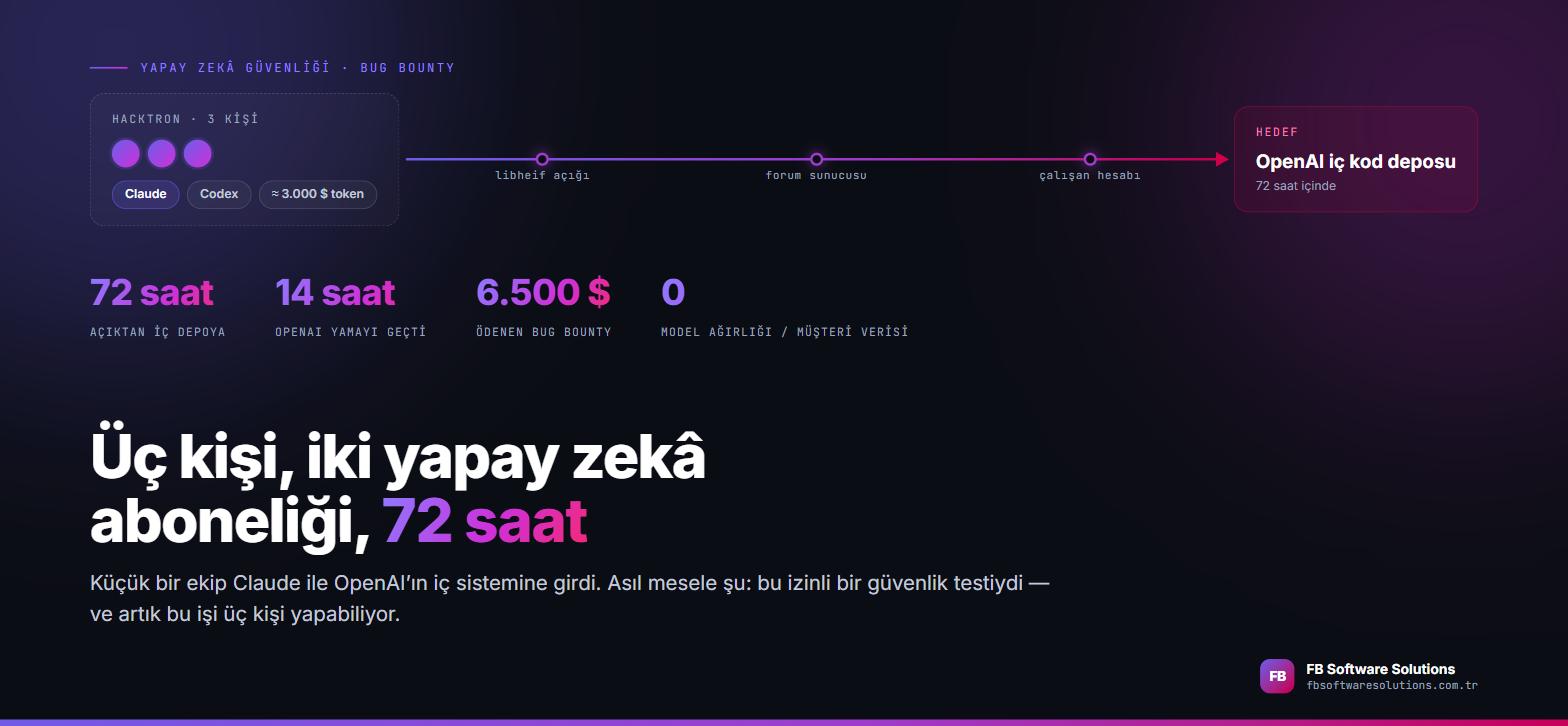
Geçen hafta teknoloji basınında şu başlık dolaştı: “Hacker’lar Anthropic’in Claude’unu kullanarak OpenAI’a girdi.” Başlığı okuyunca insanın aklına dev bir siber saldırı geliyor. Gerçek hem daha sakin hem de bizim için çok daha ilginç: üç kişilik bir ekip, iki yapay zekâ aboneliği ve yaklaşık 3.000 dolarlık token bütçesiyle OpenAI’ın iç kod deposuna 72 saatte ulaştı. Üstelik bunu izinli yaptılar ve karşılığında ödül aldılar.
Kısaca ne oldu?
Olayın kahramanları Hacktron AI adında üç kişilik bir güvenlik ekibi: Harsh Jaiswal, Mohan Pedhapati ve Rahul Maini. 25 Temmuz 2026’da, buldukları ilk açıktan itibaren 72 saat içinde şu zinciri kurdular:
- OpenAI’ın herkese açık topluluk forumu Discourse adlı hazır bir forum yazılımıyla çalışıyor.
- Foruma yüklenen HEIC formatındaki bir fotoğraf, sunucuda ImageMagick üzerinden libheif adlı görsel kütüphanesine gidiyordu.
- O kütüphanede yamalanmamış bir bellek açığı vardı ve bu açık, sunucuda kendi kodunu çalıştırma imkânı verdi.
- Oradan bir OpenAI çalışanının ChatGPT hesabına, o hesaba bağlı GitHub erişimi üzerinden de şirketin özel kod deposuna ulaşıldı.
Ekip orada durdu: zararsız bir “pull request” açıp erişimi kanıtladı ve açığı bildirdi. Model dosyaları ya da müşteri verisi alınmadı.
Asıl haber şu: “Sadece üç kişiyiz”
Biz Claude ve Codex aboneliği olan üç kişiyiz.
Bence haberin tamamı bu cümlede. Birkaç yıl önce böyle bir zinciri kurmak için özel araştırma bütçesi olan, kalabalık bir güvenlik ekibi gerekirdi. Bugün üç kişi, iki abonelik ve biraz sabırla aynı iş yapılabiliyor. Ben kanalda sürekli şunu söylüyorum: yapay zekâ şirketleri değil, bireyleri güçlendiriyor. Bu olay tam olarak onun kanıtı. Benzer bir örneği daha önce Strix ile yapay zekâ destekli güvenlik testleri yazısında da anlatmıştım.
Yapay zekâ burada tam olarak ne yaptı?
Bu kısım önemli, çünkü “yapay zekâ hackledi” cümlesi yanıltıcı. Ekibin kendi anlatımına göre Claude üç işte kullanıldı: sunucudaki kütüphaneyi inceleyip eksik güvenlik güncellemesini fark etti, çalışan bir istismar kodunu Mac için yaklaşık üç saatte yazdı, sonra da aynı kodu sunucunun kullandığı farklı mimariye uyarladı.
Yani fikri yapay zekâ bulmadı. Ekibin zaten bildiği işi kat kat hızlandırdı. Haftalar sürecek bir uğraş saatlere indi. İki aylık araştırmanın toplam token maliyeti 3.000 doların altında kaldı. Yapay zekâ ile çalışırken aradığımız şey de tam olarak bu: sizin yerinize düşünmesi değil, sizin bildiğiniz işi hızlandırması.
Başlığa kanmayın: bu bir saldırı değildi
Ekip bu çalışmayı OpenAI’ın bug bounty yani ödüllü açık avı programı kapsamında yaptı. Açığı bildirdiler, OpenAI 14 saat içinde yamayı geçti, forum yazılımının geliştiricileri de hafta başında düzeltmeyi yayınladı. Ekibe 6.500 dolar ödül ödendi. Kısacası ortada bir suç değil, işleyen bir güvenlik süreci var.
Bir de şunu karıştırmayalım: Temmuz ayında Anthropic, kendi modellerinin güvenlik değerlendirmeleri sırasında gerçek sistemlere dokunduğunu açıklamıştı. O tamamen ayrı bir konu ve onu daha önce AI agent’lar kontrolden mi çıkıyor ile sandbox güvenlik olayı yazılarında ele almıştım. Buradaki olayda modeli kullanan insanlar var ve izinleri de var.
Peki bu sizin sitenizi nasıl ilgilendiriyor?
Çok yakından. Açık OpenAI’ın kendi yazdığı kodda değildi. Kullandıkları hazır forum yazılımının altındaki bir görsel kütüphanesindeydi ve o kütüphanenin güvenlik güncellemesi sunucuya geçmemişti. WordPress tarafında durum birebir aynı: tema, eklentiler, sunucudaki PHP ve görsel işleme kütüphaneleri hep üçüncü parti bileşen. Buradan çıkan üç pratik ders var:
- Güncellemeyi ertelemek, açığı açık bırakmaktır. “Çalışıyor, dokunmayayım” en pahalı cümledir. Güncellemeden önce yedek alın, sonra güncelleyin.
- Kullanıcıdan dosya alan her yer risktir. İletişim formundaki ek, profil fotoğrafı, ürün görseli yükleme… Gerçekten gerekmiyorsa dosya yüklemeyi kapatın, gerekiyorsa izin verilen uzantıları daraltın.
- Tek bir hesabın ele geçmesi zincirin tamamını açar. Burada bir çalışanın hesabı, bağlı olduğu kod deposunu da açtı. Sitenizde herkese yönetici yetkisi vermeyin, bağlı hesapları ve iki adımlı doğrulamayı gözden geçirin.
Bu son maddeyi ayrıca yapay zekâya WordPress şifresi vermek güvenli mi yazısında detaylıca anlatmıştım; oradaki “ayrı kullanıcı aç” önerisi tam da bu yüzden var.
Son söz
Bu haberi korkutucu değil, yol gösterici buluyorum. Bir tarafta üç kişinin yapay zekâ ile neler başarabildiğini görüyoruz; diğer tarafta güncellenmemiş tek bir kütüphanenin koca bir şirketi ne kadar açık bırakabildiğini. İkisi de aynı madalyonun yüzleri: yapay zekâ işi hızlandırıyor, temel bilgiyi ortadan kaldırmıyor. Bu yüzden bu kanalda önce internetin ve web sitesinin nasıl çalıştığını anlatıyorum; yapay zekâ ile konuşmak ondan sonra kolay.